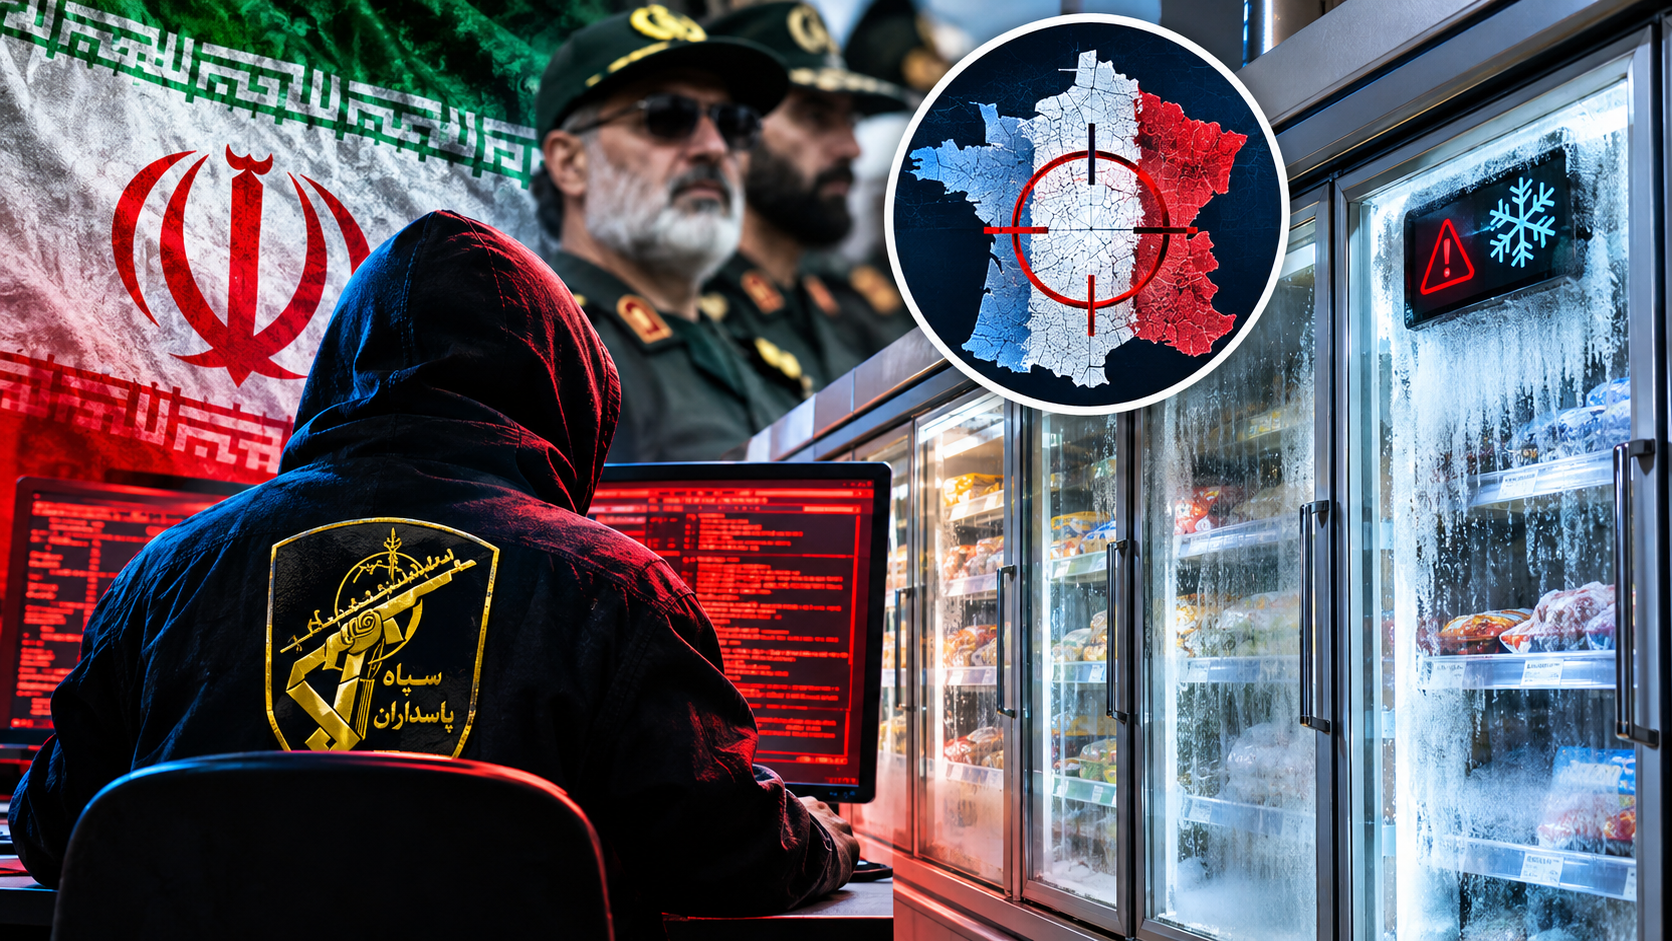
La magistratura francese ha aperto un’inchiesta nei confronti dei vertici di Shahid Kaveh, struttura informatica offensiva riconducibile ai Guardiani della Rivoluzione iraniani. Gli investigatori sospettano che il gruppo sia coinvolto nella manomissione dei sistemi di refrigerazione di centinaia di supermercati, un’operazione che nelle notti dell’11 e 12 ottobre avrebbe provocato il surriscaldamento di frigoriferi e congelatori, compromettendo la conservazione degli alimenti. A rendere nota l’iniziativa giudiziaria è stata Laure Beccuau, procuratrice della Repubblica presso il tribunale di Parigi. Il procedimento riguarda il responsabile di Shahid Kaveh, i suoi due vice e altri eventuali complici che dovessero emergere nel corso degli accertamenti. Il gruppo opera nell’ambito del Centro elettronico e cibernetico del Corpo delle Guardie della Rivoluzione Islamica (IRGC-CEC). Shahid Kaveh non è il nome di un singolo hacker, ma quello di una struttura specializzata nelle operazioni offensive informatiche collegata ai pasdaran. La sua attività si inserisce nell’apparato cibernetico iraniano, che dispone di capacità tecniche per penetrare nelle reti informatiche e intervenire sui sistemi di controllo industriale. Si tratta di un ambito particolarmente delicato: gli attacchi non riguardano soltanto siti Internet o banche dati, ma possono compromettere il funzionamento di apparecchiature fisiche utilizzate in infrastrutture strategiche, impianti industriali e servizi essenziali. Secondo un rapporto dell’intelligence francese citato da Le Monde, Shahid Kaveh agisce anche attraverso diverse identità digitali, tra cui CyberAveng3rs, Soldiers of Solomon, Mr. Soul e Cyber Isnaad Front. Questi nomi vengono utilizzati nell’ambiente dell’hacktivismo informatico per condurre campagne e rivendicare operazioni. Gli apparati francesi attribuiscono alla struttura una particolare propensione per il sabotaggio di sistemi industriali, con obiettivi concentrati soprattutto in Israele e negli Stati Uniti, ma estesi anche alla Francia e ad altri Paesi europei. La pista iraniana trova riscontro nelle valutazioni dei servizi di sicurezza francesi. Una fonte investigativa, interpellata da Le Figaro, ha riferito che gli apparati nazionali sono riusciti a ricondurre l’operazione informatica, condotta contro diverse centinaia di esercizi commerciali, al centro cibernetico dei pasdaran. L’inchiesta è stata affidata alla sezione J3 della procura parigina, specializzata nei reati informatici. Non si tratterebbe, dunque, di un episodio isolato, ma di un’azione coordinata contro infrastrutture commerciali e sistemi industriali. Le conseguenze hanno interessato anche altri Paesi europei: Italia, Regno Unito, Germania e Portogallo hanno registrato di recente incursioni informatiche dirette contro impianti di refrigerazione dei supermercati e sistemi di gestione della catena del freddo.
Parigi annuncia la responsabilità iraniana
La posizione del governo francese è stata illustrata anche dal ministro per l’Europa e gli Affari esteri, Jean-Noël Barrot, intervenuto a margine della riunione dei ministri degli Esteri del G7. Il titolare della diplomazia transalpina ha attribuito direttamente l’operazione al Corpo delle Guardie della Rivoluzione Islamica, definendola un’azione informatica di gravità eccezionale. «Posso confermare che la responsabilità di questo attacco ricade sul Corpo dei Guardiani della Rivoluzione della Repubblica Islamica dell’Iran. Si tratta di un attacco di portata e aggressività senza precedenti», ha dichiarato Barrot. Il ministro ha inoltre annunciato la convocazione dell’ambasciatore iraniano a Parigi per una protesta diplomatica formale. La Francia intende anche promuovere provvedimenti restrittivi in sede europea contro le persone coinvolte nell’operazione. «Abbiamo convocato l’ambasciatore iraniano in Francia per protestare con la massima fermezza contro questo atto estremamente grave. Adotteremo sanzioni a livello europeo contro tutti i responsabili di questo attacco», ha aggiunto. Nel frattempo, la procura parigina ha avviato iniziative per ottenere mandati di arresto internazionali nei confronti di diversi cittadini iraniani. L’attenzione degli investigatori si concentra sugli attacchi che, nelle notti tra l’11 e il 12 e tra il 12 e il 13 ottobre, hanno interessato oltre 700 punti vendita dotati di apparecchiature per la refrigerazione dei marchi Danfoss e Dixell.Un elemento importante per ricostruire la provenienza delle intrusioni è emerso dall’analisi delle modalità operative. La procuratrice Beccuau ha spiegato che gli accertamenti, condotti insieme a strutture statali specializzate, hanno individuato caratteristiche tecniche riconducibili all’unità sospettata. «L’indagine ha portato alla luce un modus operandi d’attacco caratteristico di questa unità: l’uso del farsi e di indirizzi IP che puntano a terminali situati in Iran», ha precisato.
La tensione diplomatica tra Parigi e Teheran
L’episodio si inserisce in una fase particolarmente delicata nei rapporti tra Francia e Iran. Nei giorni precedenti alla prima offensiva informatica, il ministero degli Esteri francese aveva convocato il rappresentante diplomatico di Teheran a Parigi. Alla base della protesta vi erano alcuni contenuti pubblicati sui social network, nei quali venivano contestate le politiche e le iniziative del governo francese. Un rapporto dell’intelligence transalpina, citato da Le Monde, descrive Shahid Kaveh come una struttura che agisce attraverso diverse identità digitali riconducibili ad ambienti di hacker e attivisti informatici. Tra gli pseudonimi individuati figurano CyberAveng3rs, Soldiers of Solomon, Mr. Soul e Cyber Isnaad Front. Secondo gli apparati francesi, queste sigle costituiscono le diverse identità operative utilizzate dal gruppo per condurre campagne informatiche contro infrastrutture industriali. L’obiettivo sarebbe provocare danni e interruzioni attraverso operazioni di sabotaggio, con una particolare concentrazione su obiettivi israeliani e statunitensi. Nel raggio d’azione figurerebbero anche la Francia e altri Paesi europei.
La seconda offensiva di novembre resta senza un responsabile
Se sulla prima serie di sabotaggi gli investigatori francesi ritengono di aver individuato una precisa matrice iraniana, diverso è il quadro relativo alla successiva ondata di intrusioni. Nella notte tra il 1° e il 2 novembre, centinaia di frigoriferi equipaggiati con software Danfoss sono stati presi di mira in Svezia, Belgio e in altri Stati europei.Nella stessa notte è stata colpita anche la strumentazione per la refrigerazione dell’Istituto francese per la trasfusione di sangue, un’infrastruttura particolarmente delicata per la conservazione delle riserve ematiche.A distanza di alcuni giorni, l’azione è stata rivendicata da un’organizzazione filorussa vicina al Cremlino. La sua attendibilità, tuttavia, è stata accolta con notevole scetticismo dagli investigatori. Il gruppo è conosciuto soprattutto per gli attacchi DDoS, operazioni che puntano a rendere inaccessibili siti e servizi online attraverso un sovraccarico di richieste e che, generalmente, non producono conseguenze materiali significative. A rendere poco credibile la rivendicazione è soprattutto l’assenza di prove a sostegno delle dichiarazioni. Diversamente da quanto avvenuto in altre occasioni, gli autori non hanno diffuso immagini, registrazioni o schermate che documentassero il successo delle operazioni contro gli impianti di refrigerazione. Per gli inquirenti resta quindi aperta la questione della paternità della seconda offensiva. Due campagne informatiche distinte, a distanza di poche settimane, hanno interessato infrastrutture commerciali e sistemi essenziali per la conservazione degli alimenti e del sangue. La prima è stata attribuita dai servizi francesi a una struttura collegata ai pasdaran; sulla seconda, invece, non esiste ancora un’attribuzione investigativa definitiva.