Immaginate di tornare a casa e scoprire che qualcuno ha cambiato tutte le serrature. Non potete entrare, ma il ladro vi ha lasciato un biglietto: se volete riavere le chiavi dovete pagare. Decidete di non cedere al ricatto e chiamate un fabbro che promette di aprire la porta grazie a una sua tecnologia rivoluzionaria. Il professionista arriva, incassa una cifra considerevole e risolve il problema e voi siete soddisfatti. Peccato che, secondo una possibile ricostruzione dei fatti, il fabbro abbia semplicemente comprato le chiavi dal ladro, facendovi pagare venti volte il loro prezzo. Una storia abbastanza surreale, almeno fino a quando non ci spostiamo nel mondo della sicurezza informatica.
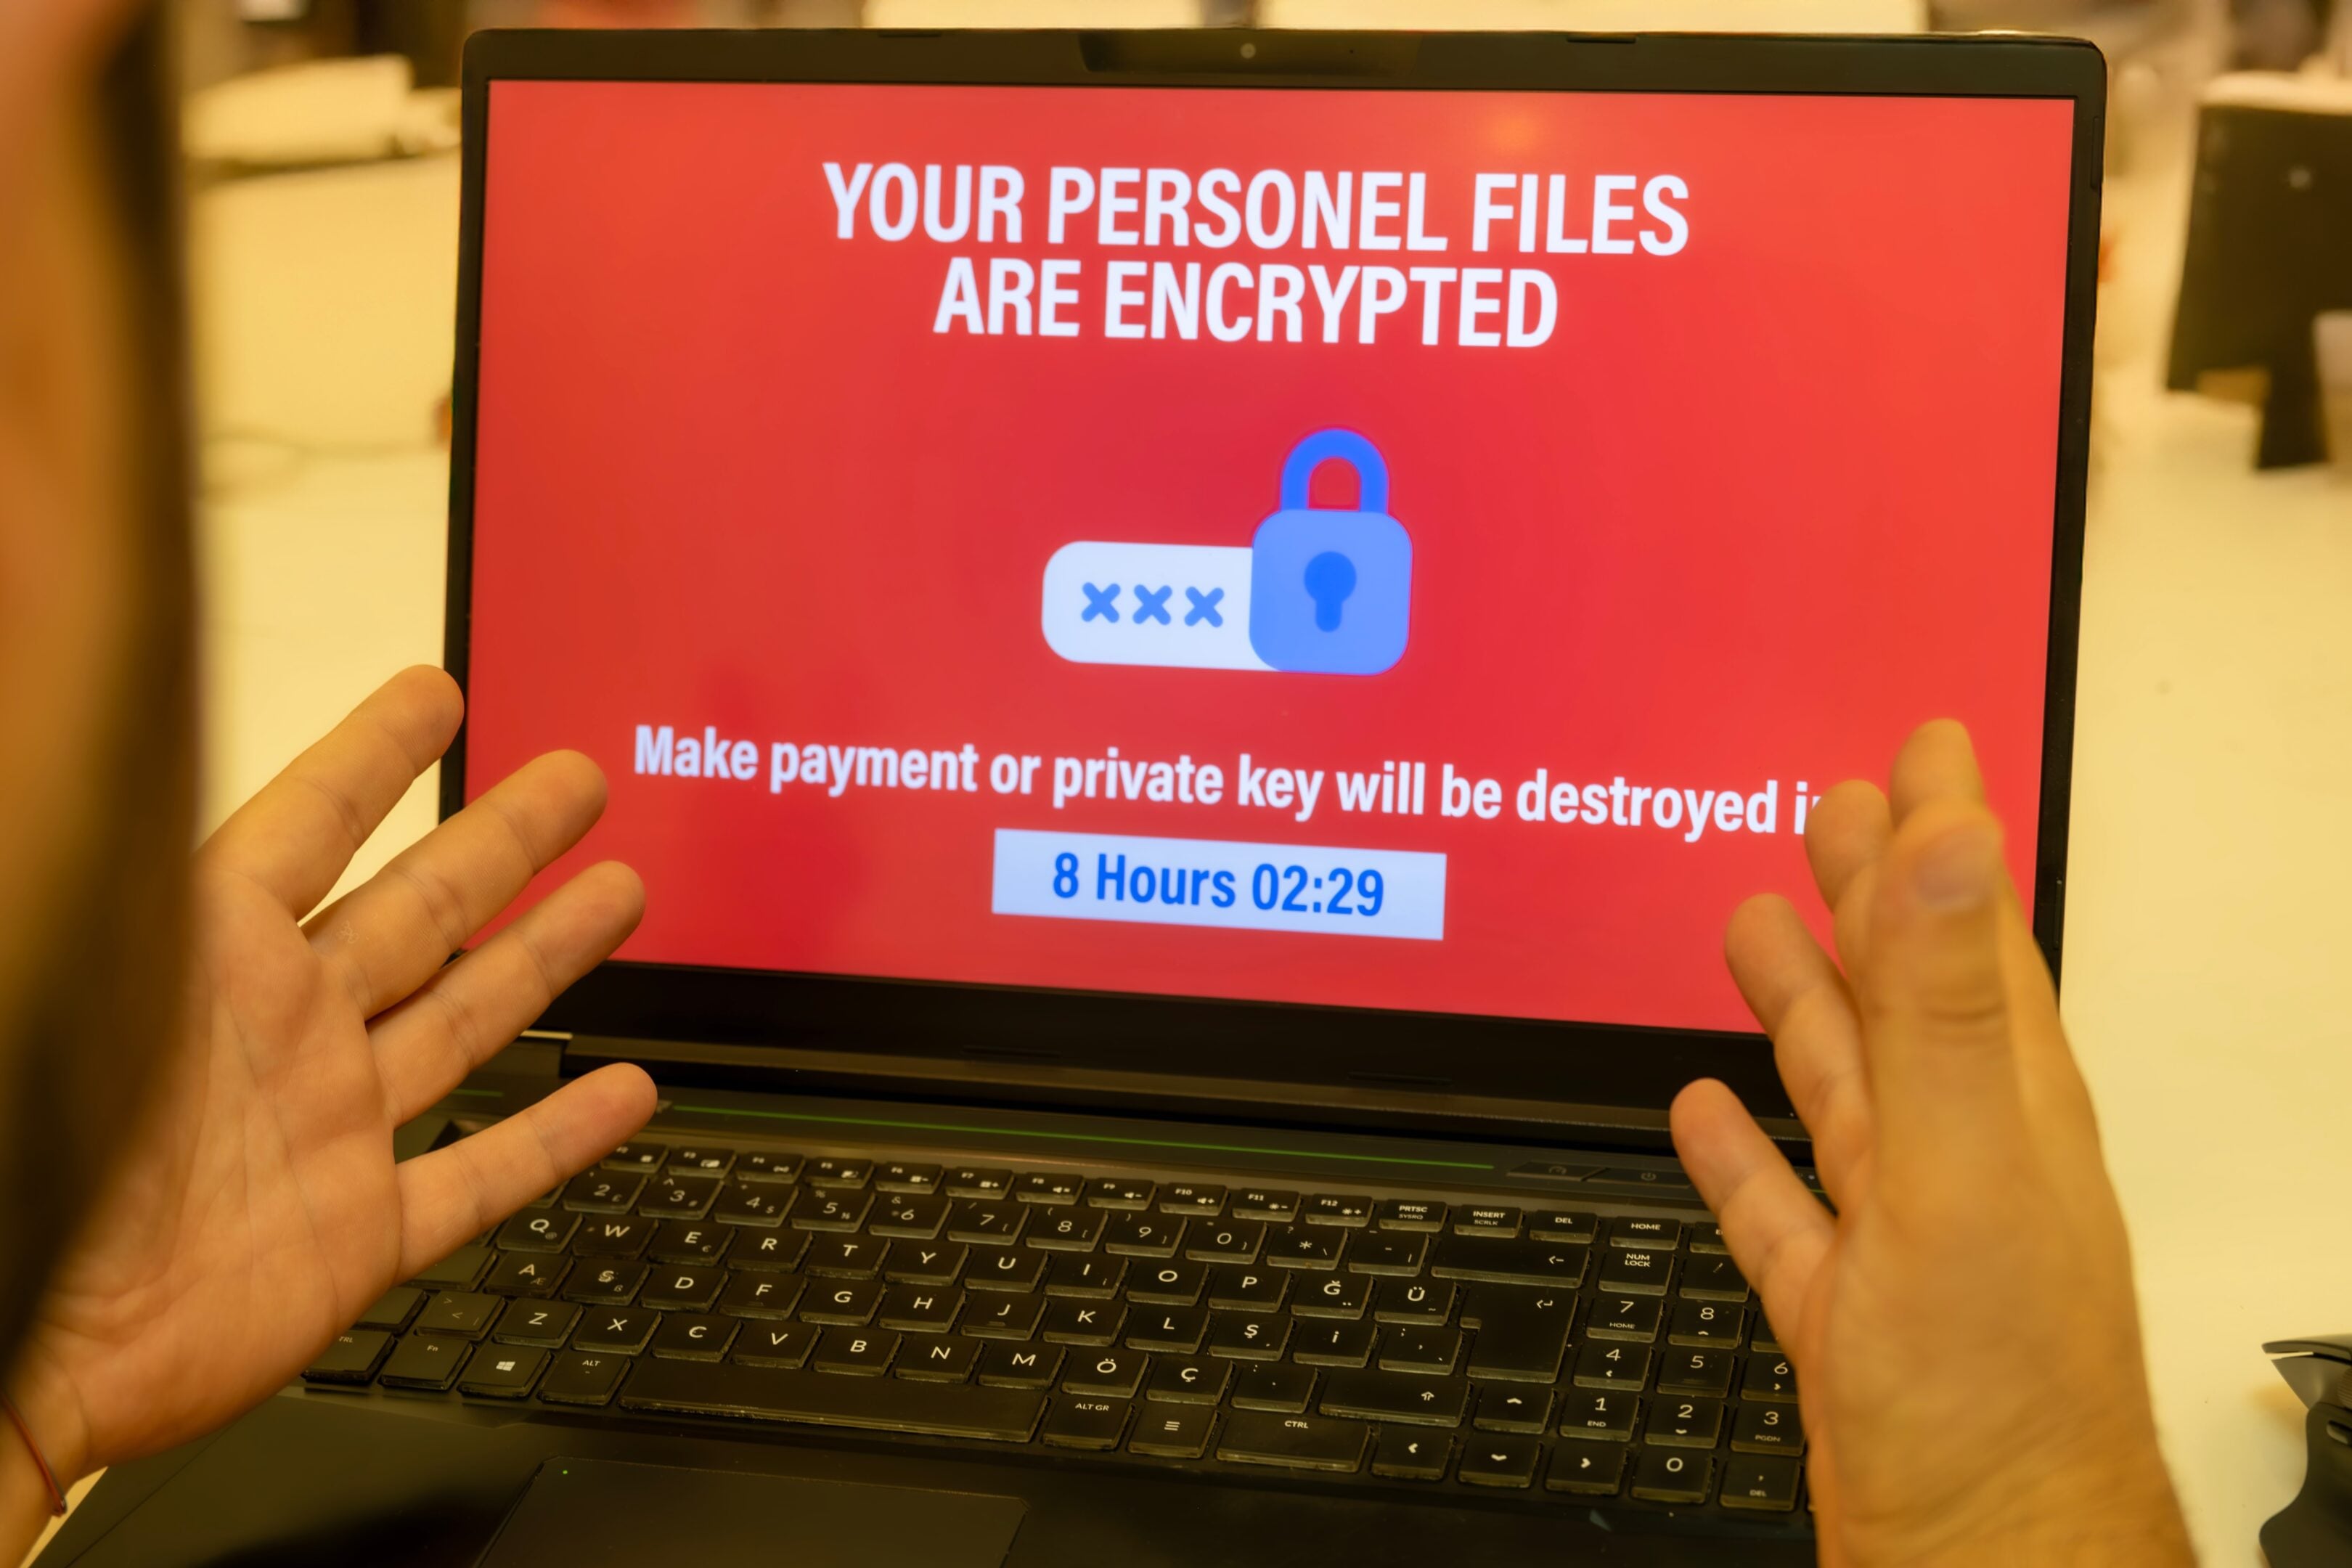
Il 7 ottobre Zohar Pinhasi, proprietario e amministratore delegato della società americana MonsterCloud, è comparso davanti a un tribunale federale di Brooklyn. L’accusa è di avere organizzato un sistema per truffare le aziende vittime di ransomware, quei programmi criminali che rendono inaccessibili i dati chiedendo un riscatto per restituirli. Pinhasi si è dichiarato non colpevole e le accuse dovranno essere dimostrate in giudizio. Tuttavia, la ricostruzione del Dipartimento di Giustizia americano merita attenzione perché racconta una vicenda in cui tecnologia, marketing e criminalità avrebbero trovato una forma di collaborazione decisamente originale.
MonsterCloud prometteva ai clienti di recuperare i dati senza finanziare i criminali. Per riuscirci, sosteneva di utilizzare strumenti proprietari e avanzate tecniche di decrittazione. Secondo gli investigatori, però, il procedimento era molto meno sofisticato. La società avrebbe contattato gli stessi delinquenti responsabili dell’attacco, pagato il riscatto e utilizzato la chiave ricevuta per restituire i file al cliente all’ignaro cliente. A rendere particolarmente ingegnoso il meccanismo era la dimostrazione preliminare delle capacità tecniche. MonsterCloud chiedeva alcuni file cifrati, li avrebbe inviati ai criminali che li decifravano gratuitamente per dimostrare di possedere la chiave e poi li presentava al cliente come prova dell’efficacia della propria tecnologia. In sostanza, secondo l’accusa, i delinquenti lavoravano gratuitamente anche per il reparto commerciale.
I numeri rendono la vicenda ancora più interessante. Nell’agosto 2023 MonsterCloud avrebbe pagato un riscatto di circa 8.200 dollari, fatturandone al cliente 150.000. Complessivamente, secondo i procuratori, centinaia di aziende americane e canadesi avrebbero versato oltre 19 milioni di dollari, mentre più di 8 milioni sarebbero finiti nelle tasche dei criminali. Naturalmente pagare un riscatto non equivale automaticamente a commettere una frode al punto che esistono operatori che negoziano apertamente con gli estorsori per conto delle vittime. Qui la questione sarebbe diversa: vendere un servizio dichiarando di fare esattamente il contrario di ciò che si fa.
La storia presenta anche un precedente curioso. Nel 2019 ProPublica aveva pubblicato un’inchiesta sulle società che promettevano soluzioni tecnologiche contro il ransomware, salvo poi ricorrere ai pagamenti. Fra queste compariva proprio MonsterCloud. Un consulente informatico aveva già espresso il sospetto che la società potesse limitarsi a pagare il criminale trattenendo una generosa differenza e sette anni dopo la procura federale contesta proprio questo modello. Un sospetto giornalistico non costituisce una prova giudiziaria, ma dimostra quanto possa essere utile fare domande semplici anche quando ci vengono offerte risposte tecnologicamente complicate.
La vicenda, tuttavia, suggerisce una riflessione più ampia. Il ransomware ha creato due mercati. Il primo è quello criminale, fatto di estorsori che sequestrano informazioni. Il secondo è perfettamente legittimo e comprende specialisti, assicuratori, consulenti e società che aiutano le vittime a riprendersi. Non c’è nulla di strano: dove esiste un problema nasce inevitabilmente qualcuno disposto a risolverlo, dietro compenso. Il rischio compare quando i confini tra i due mercati diventano talmente sottili da consentire a qualcuno di guadagnare contemporaneamente dal problema e dalla soluzione.
Se le accuse saranno confermate, MonsterCloud rappresenterà un esempio quasi perfetto di economia circolare. Il criminale crea il problema, il problema genera il cliente, il cliente paga chi promette la soluzione e una parte del denaro torna al criminale, finanziando nuove aggressioni. Un modello sostenibile, almeno dal punto di vista dei suoi beneficiari, anche se dubito che troverà spazio nei prossimi bilanci ESG.
Resta una considerazione. Nella società digitale siamo abituati a misurare l’affidabilità di un servizio dal risultato che produce, dimenticando di domandarci come lo si ottenga. Quando compriamo sicurezza, però, il metodo conta almeno quanto il risultato, altrimenti rischiamo di scoprire che chi ci restituisce le chiavi di casa è semplicemente un “collega” di chi le ha rubate.